Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
Ähnliche Suchbegriffe für Autoren
Top-Angebote
Produkte zum Begriff Autoren:
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Briefwechsel mit Autoren, Belletristik von Thomas MannEiner der hervorragendsten Erforscher und Kenner von Thomas Manns Werk und Leben hat aus den Beständen des von ihm geleiteten Thomas Mann-Archivs 24 in Umfang und Art sehr verschiedene Briefwechsel aus 61 Jahren (von 1894 bis 1955) ausgewählt. Er bietet sie in alphabetischer Folge und führt den Leser in jede dieser Korrespondenzen mit einer souveränen Charakteristik des Partners und der spezifischen Beziehung ein. Immer ist der Partner ein Schriftsteller, ein „Kollege“. Eindringlich verdeutlichen die 24 Dialoge die Stellung des grossen Autors: seinen Rang innerhalb der deutschen Literatur und literarischen Gesellschaft, sein Verhältnis zu eigenem wie fremdem Werk und zum Zeitgeschehen. Fast alle der sich an ihn wendenden Literaten ringen ihm Bewunderung entgegen, erhoffen und erbitten von ihm Rat oder auch Hilfe. Und er entzieht sich kaum je einer wohlbedachten Antwort, kaum je der Hilfe. Energisch und ironisch wehrt er sich gegen Torheit und politisch-moralisches Versagen. Neben dem Ernst und dem Pflichtbewusstsein steht der Humor, der auf das unfreiwillig Komische manchen Ansinnens eingeht. „Thomas Manns Briefwerk hat neben seinem belletristischen und essayistischen einen eigenen Stellenwert. Aber alle drei müssen in einem gesehen werden: alle sind sie Selbstprüfung und Selbsterforschung. Alle sind sie auch Selbstvergleich und Selbstinszenierung. Und alle tendieren sie mit ihrem Zeitbewusstsein ins Soziale. In den Briefen mag es dabei am ehesten gelingen, den anderen zu erreichen, so dass aus dem Selbstgespräch fast ein Gespräch wird. Die Briefpartner - sie alle haben mit ihrem Werk ihre Zeit erlebt und geprägt - bringen jedes Mal einen neuen Ton in dieses Gespräch [...]. Die Schicksale, die da in augenblicksnahen Äusserungen wieder aufleben, sprechen für sich.“ Hans Wysling.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
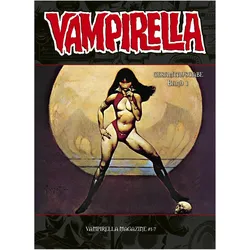
Vampirella Gesamtausgabe 1, Comics + Manga von AutorenDie "Vampirella Gesamtausgabe 1" ist eine umfassende Sammlung, die die ersten sieben Ausgaben der legendären Comicserie präsentiert. Ursprünglich im September 1969 veröffentlicht, hat Vampirella mit ihrem ikonischen Titelbild von Frank Frazetta und den Beiträgen namhafter Künstler wie José González, Doug Moench und Bernie Wrightson die Comiclandschaft geprägt. Diese Gesamtausgabe umfasst 392 Seiten und bietet einen tiefen Einblick in die schaurige und faszinierende Welt von Vampirella. Die Sammlung ist nicht nur ein Muss für Fans der Serie, sondern auch für Sammler und Liebhaber von Comics, die die Entwicklung dieser ikonischen Figur nachvollziehen möchten. Die Geschichten sind in deutscher Sprache verfasst und bieten eine spannende Mischung aus Horror und Abenteuer, die die Leser in ihren Bann ziehen wird.60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Top-Angebote
Produkte zum Begriff Autoren:
-
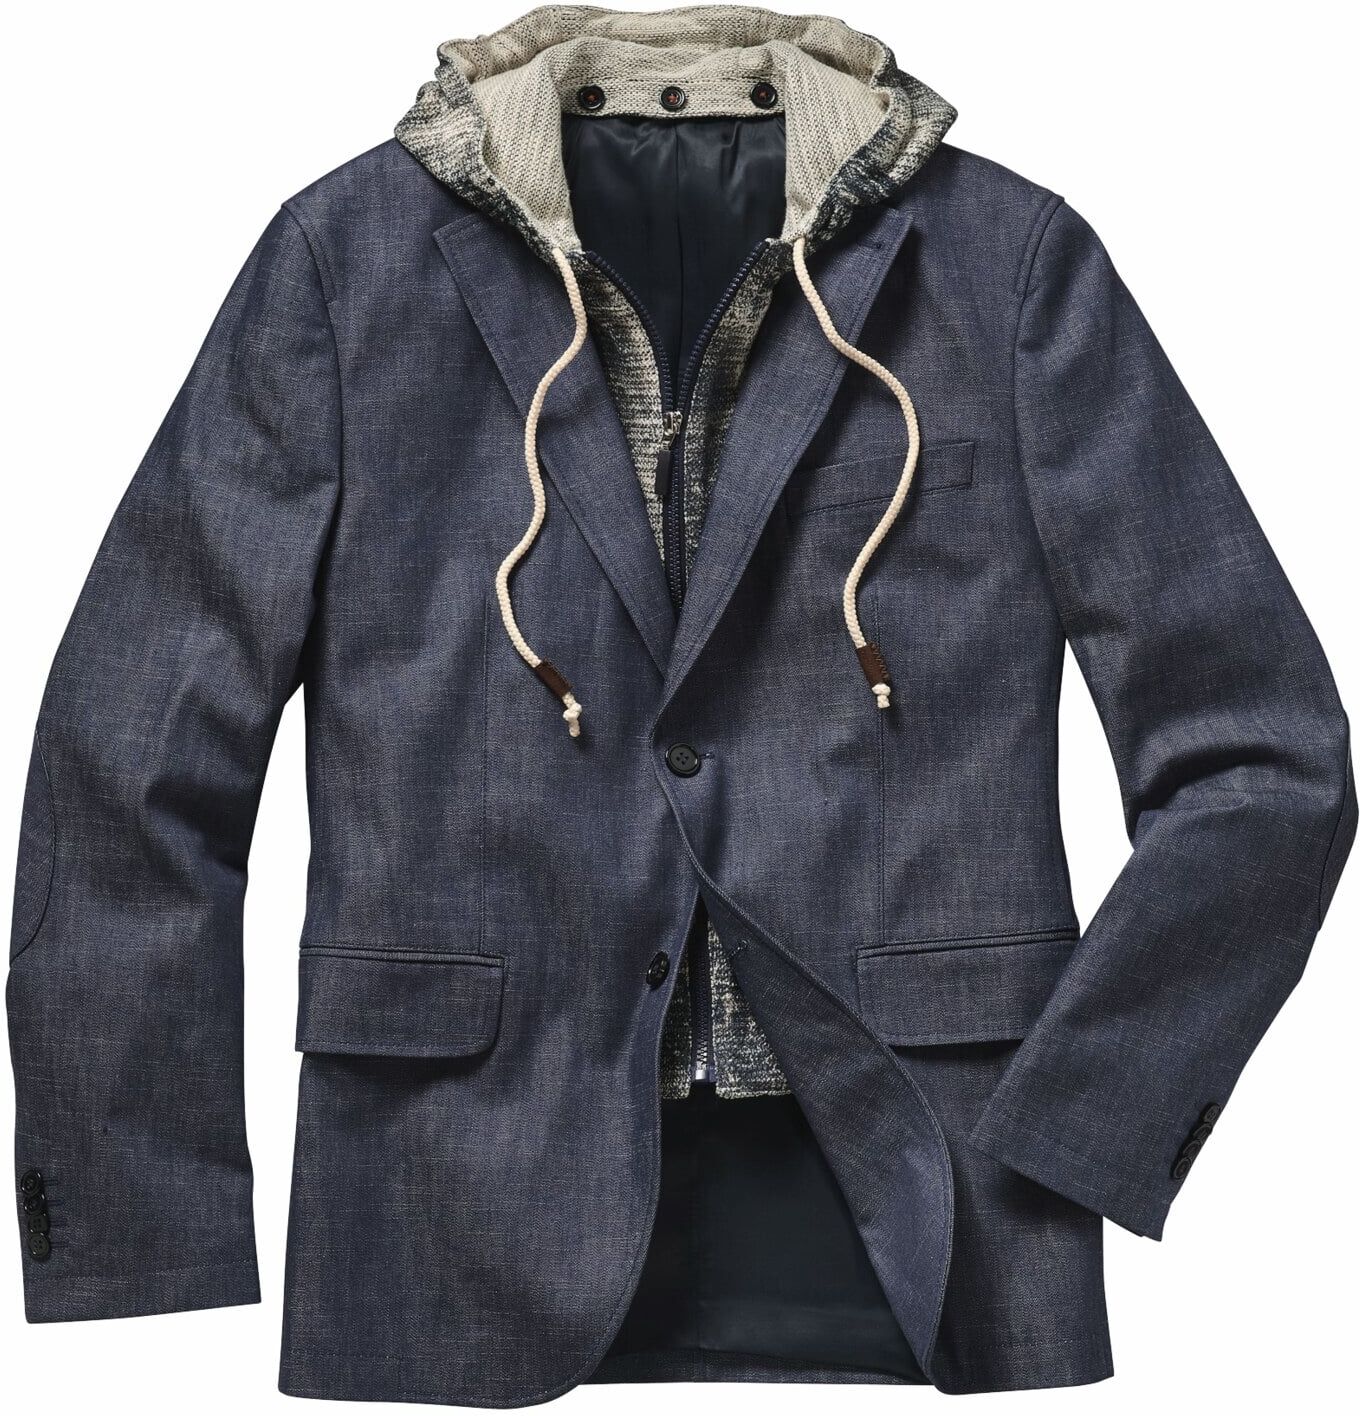
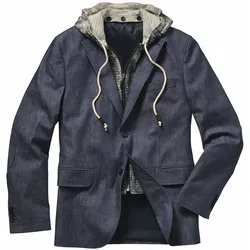
Autoren-Sakko - 110Wird Denk-Arbeitern zugeschrieben. Der Denim vom italienischen Weber Olimpias in Pordenone bringt Sie entspannt durch das Kreativ-Meeting und geht beim Griff ins Bibliotheks-Regal mit. Die abtrennbare Kapuze aus griffigem Strick schützt bei der Außenrecherche an zugigen Ecken den Kopf, der blumige Print regt das Kreativzentrum an. Farbe und Sakko-Stil lassen Ihnen freie Hand beim Kombinieren, der Trend geht Richtung sportlich.179,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Mey & Edlich Autoren-Sakko Blau 98Wird Denk-Arbeitern zugeschrieben. Der Denim vom italienischen Weber Olimpias in Pordenone bringt Sie entspannt durch das Kreativ-Meeting und geht beim Griff ins Bibliotheks-Regal mit. Die abtrennbare Kapuze aus griffigem Strick schützt bei der Außenrecherche an zugigen Ecken den Kopf, der blumige Print regt das Kreativzentrum an. Farbe und Sakko-Stil lassen Ihnen freie Hand beim Kombinieren, der Trend geht Richtung sportlich.179,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Briefwechsel mit Autoren, Belletristik von Thomas MannEiner der hervorragendsten Erforscher und Kenner von Thomas Manns Werk und Leben hat aus den Beständen des von ihm geleiteten Thomas Mann-Archivs 24 in Umfang und Art sehr verschiedene Briefwechsel aus 61 Jahren (von 1894 bis 1955) ausgewählt. Er bietet sie in alphabetischer Folge und führt den Leser in jede dieser Korrespondenzen mit einer souveränen Charakteristik des Partners und der spezifischen Beziehung ein. Immer ist der Partner ein Schriftsteller, ein „Kollege“. Eindringlich verdeutlichen die 24 Dialoge die Stellung des grossen Autors: seinen Rang innerhalb der deutschen Literatur und literarischen Gesellschaft, sein Verhältnis zu eigenem wie fremdem Werk und zum Zeitgeschehen. Fast alle der sich an ihn wendenden Literaten ringen ihm Bewunderung entgegen, erhoffen und erbitten von ihm Rat oder auch Hilfe. Und er entzieht sich kaum je einer wohlbedachten Antwort, kaum je der Hilfe. Energisch und ironisch wehrt er sich gegen Torheit und politisch-moralisches Versagen. Neben dem Ernst und dem Pflichtbewusstsein steht der Humor, der auf das unfreiwillig Komische manchen Ansinnens eingeht. „Thomas Manns Briefwerk hat neben seinem belletristischen und essayistischen einen eigenen Stellenwert. Aber alle drei müssen in einem gesehen werden: alle sind sie Selbstprüfung und Selbsterforschung. Alle sind sie auch Selbstvergleich und Selbstinszenierung. Und alle tendieren sie mit ihrem Zeitbewusstsein ins Soziale. In den Briefen mag es dabei am ehesten gelingen, den anderen zu erreichen, so dass aus dem Selbstgespräch fast ein Gespräch wird. Die Briefpartner - sie alle haben mit ihrem Werk ihre Zeit erlebt und geprägt - bringen jedes Mal einen neuen Ton in dieses Gespräch [...]. Die Schicksale, die da in augenblicksnahen Äusserungen wieder aufleben, sprechen für sich.“ Hans Wysling.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Ähnliche Suchbegriffe für Autoren
-
Vampirella Gesamtausgabe 1, Comics + Manga von AutorenDie "Vampirella Gesamtausgabe 1" ist eine umfassende Sammlung, die die ersten sieben Ausgaben der legendären Comicserie präsentiert. Ursprünglich im September 1969 veröffentlicht, hat Vampirella mit ihrem ikonischen Titelbild von Frank Frazetta und den Beiträgen namhafter Künstler wie José González, Doug Moench und Bernie Wrightson die Comiclandschaft geprägt. Diese Gesamtausgabe umfasst 392 Seiten und bietet einen tiefen Einblick in die schaurige und faszinierende Welt von Vampirella. Die Sammlung ist nicht nur ein Muss für Fans der Serie, sondern auch für Sammler und Liebhaber von Comics, die die Entwicklung dieser ikonischen Figur nachvollziehen möchten. Die Geschichten sind in deutscher Sprache verfasst und bieten eine spannende Mischung aus Horror und Abenteuer, die die Leser in ihren Bann ziehen wird.60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eckert, Claudia: IT-SicherheitIT-Sicherheit , Konzepte - Verfahren - Protokolle , Luft- & Hydraulikfederung > Sportfederung , Auflage: 11. Auflage, Erscheinungsjahr: 20230220, Produktform: Leinen, Titel der Reihe: De Gruyter Studium##, Autoren: Eckert, Claudia, Auflage: 23011, Auflage/Ausgabe: 11. Auflage, Seitenzahl/Blattzahl: 1022, Abbildungen: 200 b/w ill., 40 b/w tbl., Themenüberschrift: COMPUTERS / Security / General, Keyword: IT-Systeme; Netzwerksicherheit; IT security; IT systems; protocols; network security, Fachschema: Datenschutz~Kryptografie~Verschlüsselung~Informatik, Fachkategorie: Praktische Anwendung für Informationstechnologien~Kryptografie, Verschlüsselungstechnologie~Informatik, Warengruppe: HC/Informatik, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XVIII, Seitenanzahl: 1022, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 238, Breite: 182, Höhe: 60, Gewicht: 1819, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 9617850, Vorgänger EAN: 9783110551587 9783486778489 9783486721386 9783486706871 9783486589993, Alternatives Format EAN: 9783110985269 9783110985115, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5423299,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Autoren-Sakko - 25Wird Denk-Arbeitern zugeschrieben. Der Denim vom italienischen Weber Olimpias in Pordenone bringt Sie entspannt durch das Kreativ-Meeting und geht beim Griff ins Bibliotheks-Regal mit. Die abtrennbare Kapuze aus griffigem Strick schützt bei der Außenrecherche an zugigen Ecken den Kopf, der blumige Print regt das Kreativzentrum an. Farbe und Sakko-Stil lassen Ihnen freie Hand beim Kombinieren, der Trend geht Richtung sportlich.179,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.