Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **

Ähnliche Suchbegriffe für Beruhigen
Top-Angebote
Produkte zum Begriff Beruhigen:
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
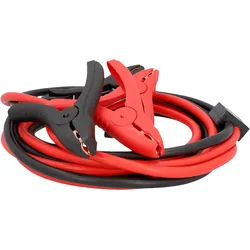
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Top-Angebote
Produkte zum Begriff Beruhigen:
-
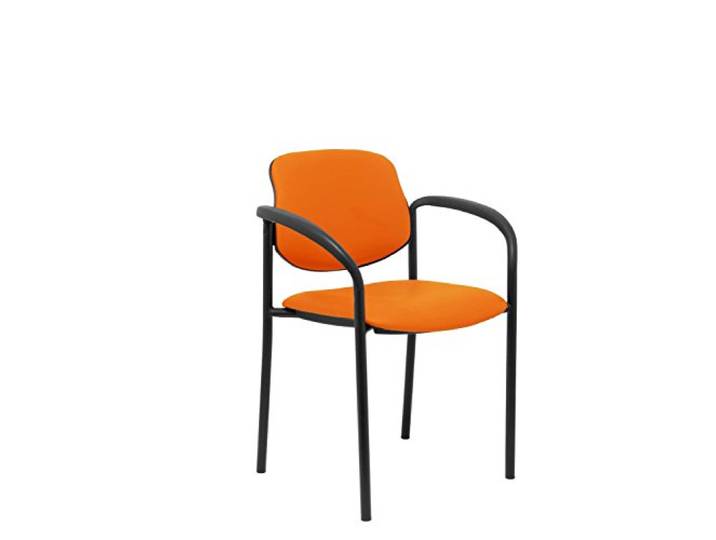
PIQUERAS Y CRESPO 27 nspnacb Stuhl beruhigen, Orange<p>Der <strong>PIQUERAS Y CRESPO 27 nspnacb Stuhl</strong> vereint modernes Design mit einem hohen Maß an Komfort. Mit seinen klaren Linien und der ansprechenden <strong>orange</strong> Farbgebung bringt dieser Stuhl frischen Schwung in jeden Raum. Ob im Esszimmer, im Büro oder als stilvolles Möbelstück im Wohnbereich, er fügt sich harmonisch in verschiedene Einrichtungsstile ein.</p><p>Die Maße des Stuhls sind optimal für eine angenehme Sitzposition: Die <strong>Breite</strong> beträgt 50 cm, die <strong>Tiefe</strong> 52 cm und die <strong>Höhe</strong> liegt zwischen 82 cm und 82 cm. Diese Dimensionen sorgen dafür, dass der Stuhl sowohl für kleine als auch für größere Räume geeignet ist. Der Stuhl bietet nicht nur eine ansprechende Optik, sondern auch eine bequeme Sitzfläche, die zum Verweilen einlädt.</p><p>Hergestellt aus hochwertigen Materialien, ist der PIQUERAS Y CRESPO Stuhl nicht nur langlebig, sondern auch pflegeleicht. Die Kombination aus Funktionalität und Stil macht ihn zu einer idealen Wahl für alle, die Wert auf Qualität und Design legen. Setze mit diesem Stuhl ein farbenfrohes Statement in deinem Zuhause und genieße den Komfort, den er bietet.</p>128,93 €*Versand: 15,88 €Sichere Weiterleitung zum Anbieter
-
Fisher Price Fisher-Price Beruhigen & Kuscheln Otter - PinkPlüschtier und Soundmaschine hilft, Ihr Baby mit einer einzigartigen Atembewegung, sanfter Musik, Soundeffekten und weichen Lichtern zu beruhigen und zu trösten. Der Soothe 'n Snuggle Otter verfügt über einen weichen Bauch, der sich bis zu 30 Minuten lang rhythmisch auf und ab bewegt und so einen beruhigenden Begleiter für die Bauchlage, unterwegs und zum täglichen Kuscheln schafft. Rhythmische Atembewegung Bis zu 30 Minuten Musik und Soundeffekte Weiche Lichter für zusätzlichen Komfort Kuschelige Plüschstoffe und seidiger Schwanz für sensorisches Spielen Benötigt 4 AA-Batterien, enthalten Mit seinem süßen Gesicht und den tröstlichen Texturen ist dieser Otter dafür gemacht, beruhigende Momente für Ihr Baby noch geborgener zu machen.29,66 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Ähnliche Suchbegriffe für Beruhigen
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
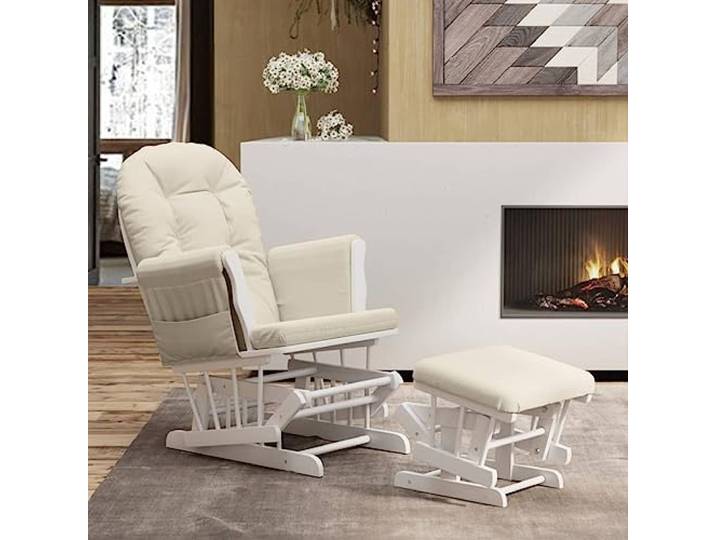
LPERTGFHU Schaukelsessel mit Hocker, Relaxsessel aus Kautschukholz, Stoff Gleitfunktion zum Beruhigen von Babys, Inklusive SeitentaschenLPERTGFHU Schaukelsessel mit Hocker, Relaxsessel aus Kautschukholz, Stoff Gleitfunktion zum Beruhigen von Babys, Inklusive Seitentaschen. Der Sessel und der Fußhocker bieten eine sanfte Gleitfunktion, die ideal ist, um Ihr Baby zu beruhigen oder nach einem langen Tag entspannt zu lesen. Hergestellt aus robustem, massivem Kautschukholz sorgt das Gestell für eine stabile Basis, während der atmungsaktive Stoff eine langlebige und saubere Optik bietet. Dank der dicken Polsterung der Sitzfläche und der Armlehnen genießen Sie höchsten Komfort, der Sie bei der Pflege Ihres Kindes oder beim Ausruhen unterstützt. Praktische Seitentaschen am Schaukelstuhl ermöglichen die griffbereite Aufbewahrung von kleinen Gegenständen, die Sie in Ihrer direkten Nähe benötigen. Die Abmessungen des Sessels betragen 70 x 72 x 107 cm, mit einer Sitzhöhe von 45 cm, wobei der Hocker 49 x 39 x 34 cm groß ist und bis zu 110 kg belastbar ist. Farbe:Creme 2273,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.