Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
Ähnliche Suchbegriffe für Kontroversen
Top-Angebote
Produkte zum Begriff Kontroversen:
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
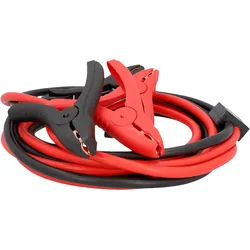
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Top-Angebote
Produkte zum Begriff Kontroversen:
-
Ideen Meinungen Kontroversen, Sachbücher von Nikolaos Gavalakis"Ideen Meinungen Kontroversen" ist ein Sachbuch, das sich mit den bedeutendsten Debatten des Jahres 2024 auseinandersetzt. Verfasst von Nikolaos Gavalakis, bietet das Werk eine umfassende Analyse aktueller Themen im Bereich Politik und Staat sowie in den Geistes- und Sozialwissenschaften. Mit einer Seitenanzahl von 314 und kompakten Abmessungen von 13,7 cm in der Breite und 20,3 cm in der Höhe ist das Buch sowohl informativ als auch handlich. Es richtet sich an Leserinnen und Leser, die sich für gesellschaftliche Diskurse und die verschiedenen Perspektiven auf kontroverse Themen interessieren. Die Sprache des Buches ist Deutsch und es wurde im Jahr 2025 veröffentlicht. Mit einem Gewicht von 380 Gramm ist es leicht zu transportieren und eignet sich somit auch für unterwegs. Dieses Fachbuch ist eine wertvolle Ressource für alle, die sich mit den Herausforderungen und Diskussionen der modernen Gesellschaft auseinandersetzen möchten.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ideen Meinungen Kontroversen, Sachbücher von Friedrich-Ebert-Stiftung e.V.Das Buch "Ideen Meinungen Kontroversen" bietet eine umfassende Analyse aktueller gesellschaftlicher und politischer Themen, die die Welt im Jahr 2023 prägen. Es versammelt Beiträge von renommierten Autorinnen und Autoren, die sich mit drängenden Fragen wie dem Aufstieg des Rechtspopulismus, den geopolitischen Entwicklungen im Ukraine-Konflikt und den Herausforderungen der europäischen Sicherheits- und Wirtschaftspolitik auseinandersetzen. Darüber hinaus wird die Relevanz feministischer Aussen- und Entwicklungspolitik im Kontext globaler Krisen diskutiert. Die Sammlung bietet eine Plattform für engagierte Debatten und unterschiedliche Perspektiven, die zur kritischen Auseinandersetzung mit den Themen anregen. Leserinnen und Leser erhalten Einblicke in die Meinungen führender Denker und Praktiker, die die aktuellen Herausforderungen unserer Zeit analysieren und mögliche Lösungsansätze skizzieren.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Business Continuity Management, Fachbücher von BSI - Bundesamt für Sicherheit in der InformationstechnikUnabhängig von Ausrichtung und Grösse sehen sich Unternehmen, Behörden und Organisationen immer grösserem Druck ausgesetzt, effizient und kontinuierlich Leistung zu erbringen. Faktoren wie der globale Wettbewerb und die Digitalisierung verstärken den wachsenden Leistungsdruck. Auf der anderen Seite steigen Risiken: Ausfälle durch Cyberangriffe oder extreme Naturereignisse können schnell existenzbedrohende Ausmasse annehmen. Ressourcen, um solche Ausfälle abzufedern, sind kaum mehr vorhanden. Die Planung und Einrichtung eines auf das Unternehmen zugeschnittenen Notfallmanagements ist jedoch keine leichte Aufgabe. Hier fehlt häufig Know-how und das notwendige Handwerkszeug. Im IT-Grundschutz ist das Thema Business Continuity Management bereits seit Jahren fest verankert. Der BSI-Standard 100-4 (2009) zum Notfallmanagement bot bereits eine etablierte Hilfestellung. Der jetzt vorliegende BSI-Standard 200-4 berücksichtigt die aktuellen Entwicklungen in den Bereichen BCM, Notfallmanagement und IT-Krisenmanagement sowie die Aktualisierung der BSI-Standards zur Informationssicherheit. Er bietet so eine unverzichtbare Hilfestellung für die erfolgreiche Vorbereitung auf Notfälle im Unternehmensumfeld.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Sicherheit, Fachbücher von Michael Lang, Hans LöhrKompakte Orientierungshilfe für CISOs, Sicherheitsverantwortliche in Unternehmen, Projektleitende und IT-Berater. Best Practices für die Umsetzung im Unternehmen. Mit Erfahrungsberichten mehrerer Chief Information Security Officer (CISO). Ihr exklusiver Vorteil: E-Book im Kauf des gedruckten Buches. Für Unternehmen ist es existenziell, die Sicherheit ihrer Informationen, Systeme und Produkte zu gewährleisten. Dies trifft heute mehr denn je zu, denn mit zunehmender Vernetzung wächst auch die Angriffsfläche: Jedes vernetzte Gerät ist ein potenzielles Einfallstor für Gefährdungen, und das erhöht das Risiko zusätzlich. Doch wie können Sie Ihr Unternehmen vor diesen Gefährdungen schützen und Sicherheit gewährleisten? Die Antwort auf diese Frage – und viele hilfreiche Impulse und Best Practices – bietet Ihnen dieser Praxisratgeber zum Thema IT-Sicherheit. Es werden alle für Entscheider relevanten Aspekte der IT-Sicherheit beschrieben und das für weiterführende Entscheidungen erforderliche Know-how zielgerichtet vermittelt. Das Buch dient als Leitfaden auf Ihrem Weg zur konsequenten und gleichzeitig effizienten Sicherstellung und Umsetzung von IT-Sicherheit im Unternehmen. Aus dem Inhalt: - Ziele von IT-Security (Vertraulichkeit, Integrität, Verfügbarkeit) - Grundlegende Massnahmen (Berechtigungen zuteilen, Ausfallplanung, Tests etc.) - Absicherung der IT-Infrastruktur im Unternehmen - IT-Security in der Cloud - Systematische Umsetzung von Bedrohungs- und Risikoanalysen - Sichere Produktentwicklung - Sicherheit in Produktionsnetzen und -anlagen - Rechtliche Rahmenbedingungen - Organisation des IT-Sicherheitsmanagements im Unternehmen - Sicherheitsstandards und -zertifizierungen - Relevante Wechselwirkungen zwischen Datenschutz und IT-Sicherheit Bei den Autoren des Buches handelt es sich um ausgewiesene Experten aus dem Themenbereich IT-Sicherheit. Dazu zählen Berater, Entscheidungsträger und Professoren.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Ähnliche Suchbegriffe für Kontroversen
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kontroversen über die Grundlagen ethischen Handelns, Fachbücher von Yángmíng Wáng, Iso Kern, Dé Ōuyáng, Qīnshùn LuóDas Fachbuch "Kontroversen über die Grundlagen ethischen Handelns" bietet eine tiefgehende Analyse der ethischen Philosophie von Wáng Yángmíng, einem der einflussreichsten Denker des konfuzianischen China. In diesem Werk wird die Auseinandersetzung zwischen Yángmíng und seinem Schüler Ōuyáng Dé sowie dem Philosophen Luó Qīnshùn thematisiert. Die zentrale Fragestellung dreht sich um die Quelle des ethischen Handelns: Soll es sich nach den objektiven Ordnungsprinzipien des Kosmos oder nach der persönlichen Einsicht des Herzens richten? Wáng Yángmíng argumentiert, dass das individuelle Wissen und die persönliche Einsicht Vorrang vor den tradierten Schriften der Heiligen haben. Diese Diskussion ist nicht nur für die Philosophiegeschichte von Bedeutung, sondern beleuchtet auch die Wechselwirkungen zwischen Tradition und individuellem Denken in der chinesischen Philosophie. Die umfassende Einleitung sowie die Fussnoten und Kommentare bieten eine wertvolle philosophische und geistesgeschichtliche Einordnung der Thematik.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.