Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
Ähnliche Suchbegriffe für Oktober
Top-Angebote
Produkte zum Begriff Oktober:
-
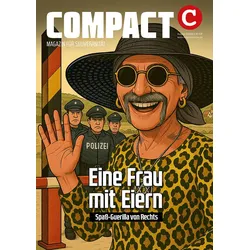
Compact-Magazin Ausgabe Oktober 2025Compact ist ein unabhängiges Monatsmagazin mit dem Mut zur Wahrheit, das sich nicht den Vorgaben der Political Correctness beugt. In COMPACT 10/2025 zeigen wir, dass Rechts nicht nur ernst, sondern auch witzig sein kann: Die » Spa ß-Guerilla von Rechts« foppt die Gender-Mafia und entlarvt die Absurditäten von Trans, Trash und Trotz. Das Titelthema stellt Protagonisten eines neuen, provokanten Politikstils vor - und erinnert an legend äre Tabubrecher wie Fritz Teufel, Christoph Schlingensief und Jonathan Meese. Dazu analysieren wir die neuesten NATO-Kriegspläne gegen Russland, das Attentat auf Charlie Kirk und die Straßenproteste in Paris. Ein Heft voller Mut, Aufklärung und Gegenöffentlichkeit - scharf, subversiv und unzensiert. In dieser Ausgabe lesen Sie: Titelthema Spa ß-Guerilla von Rechts: Eine Frau mit Eiern foppt die Gender-Mafia Rechts ist witzig: Protagonisten eines neuen Politikstils Provokation aus Prinzip: Fritz Teufel, Christoph Schlingensief, Jonathan Meese Trans, Trash und viel Trotz: Das Peinlichste von der Gender-Front Politik Der unheimliche Aufstieg der Roten: Die Linke als jüngste Altpartei Persona non Greta: Von der Klima- zur Gaza-Ikone Dieser Mord verändert alles: Das Attentat auf Charlie Kirk und die Reaktionen Operation November: Der Mossad-Angriff auf die USS Liberty Die Drohne auf dem Kaninchenstall: Kaliningrad und die neuesten NATO-Kriegspläne Paris brennt: Bildreportage von den Protesten in Frankreich Sturmfront über Caracas: Warum die USA Venezuela attackieren Dossier Eurasien, von Rechts gedacht: Konservative Revolution gegen Westbindung Leben Achtung, weiße Frau! Der Rufmord an Amanda Knox Das Bilderbergsche Pendel: Schneisen im Dickicht der Verschwörungen Vom Ende der Galaktischen Republik: Demokratietheorie bei »Star Wars« Sympathy for the Devil: Satan, Pop und Hollywood Kolumnen BRD- Sprech: Koalition der Willigen Hampels Rückblick: Grande malaise Sellners Revolution: Aufstand der Farben6,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Sagt man "im Ende Oktober" oder "am Ende Oktober"?
Man sagt "am Ende Oktober". "Am" wird verwendet, um einen bestimmten Tag oder Zeitpunkt anzugeben. "Im" wird verwendet, um einen Zeitraum oder eine Jahreszeit anzugeben. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Top-Angebote
Produkte zum Begriff Oktober:
-
Compact-Magazin Ausgabe Oktober 2025Compact ist ein unabhängiges Monatsmagazin mit dem Mut zur Wahrheit, das sich nicht den Vorgaben der Political Correctness beugt. In COMPACT 10/2025 zeigen wir, dass Rechts nicht nur ernst, sondern auch witzig sein kann: Die » Spa ß-Guerilla von Rechts« foppt die Gender-Mafia und entlarvt die Absurditäten von Trans, Trash und Trotz. Das Titelthema stellt Protagonisten eines neuen, provokanten Politikstils vor - und erinnert an legend äre Tabubrecher wie Fritz Teufel, Christoph Schlingensief und Jonathan Meese. Dazu analysieren wir die neuesten NATO-Kriegspläne gegen Russland, das Attentat auf Charlie Kirk und die Straßenproteste in Paris. Ein Heft voller Mut, Aufklärung und Gegenöffentlichkeit - scharf, subversiv und unzensiert. In dieser Ausgabe lesen Sie: Titelthema Spa ß-Guerilla von Rechts: Eine Frau mit Eiern foppt die Gender-Mafia Rechts ist witzig: Protagonisten eines neuen Politikstils Provokation aus Prinzip: Fritz Teufel, Christoph Schlingensief, Jonathan Meese Trans, Trash und viel Trotz: Das Peinlichste von der Gender-Front Politik Der unheimliche Aufstieg der Roten: Die Linke als jüngste Altpartei Persona non Greta: Von der Klima- zur Gaza-Ikone Dieser Mord verändert alles: Das Attentat auf Charlie Kirk und die Reaktionen Operation November: Der Mossad-Angriff auf die USS Liberty Die Drohne auf dem Kaninchenstall: Kaliningrad und die neuesten NATO-Kriegspläne Paris brennt: Bildreportage von den Protesten in Frankreich Sturmfront über Caracas: Warum die USA Venezuela attackieren Dossier Eurasien, von Rechts gedacht: Konservative Revolution gegen Westbindung Leben Achtung, weiße Frau! Der Rufmord an Amanda Knox Das Bilderbergsche Pendel: Schneisen im Dickicht der Verschwörungen Vom Ende der Galaktischen Republik: Demokratietheorie bei »Star Wars« Sympathy for the Devil: Satan, Pop und Hollywood Kolumnen BRD- Sprech: Koalition der Willigen Hampels Rückblick: Grande malaise Sellners Revolution: Aufstand der Farben6,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Sagt man "im Ende Oktober" oder "am Ende Oktober"?
Man sagt "am Ende Oktober". "Am" wird verwendet, um einen bestimmten Tag oder Zeitpunkt anzugeben. "Im" wird verwendet, um einen Zeitraum oder eine Jahreszeit anzugeben. **
Ähnliche Suchbegriffe für Oktober
-
NET-Journal Ausgabe September/Oktober 2026Gibt es das Perpetuum mobile? Manche Freie-Energie-Geräte mögen danach aussehen, aber es gibt kein PM, sondern »nur« Energieumwandlung! Das NET-Journal beantwortet als einzige deutschsprachige Zeitschrift seit 1996 solche Fragen und informiert über unkonventionelle Energietechnologien, insbesondere über Raumenergie und Freie Energie. Der Trendforscher Gerald Celente schrieb bereits 2015, dass die aktuellen alternativen Energietechnologien (Wind, Wasser, Strom) von etwas Größerem abgelöst werden würden: von der Raumenergie. Darüber berichtet das NET-Journal ! Bei den Neuen Energie-Technologien (NET) geht es um innovative Lösungen des weltweiten Energieproblems und um die Vorstellung konkreter Geräte und Erfindungen auf diesem Gebiet. Schwerpunkte: Neue Energietechnologien; Patente und Ideen von Nikola Tesla; Forschungen zur Kalten Fusion/LENR; Experimente zur Antigravitation; Biologische Strahlenwirkungen; Wirbel und Tornados; geheimnisvolle UFO-Antriebe und deren irdische Umsetzung usw. In dieser Ausgabe: Fulminanter Kongress vom 25./26. Juli in Stuttgart Blackout in Spanien vom 28.April 2025 Tagung »Neue Technologien und Phänomene« am 28.11.2026 im Technopark Zürich Filmserie »Der Engelmacher« von Marina Klauser über Paul Baumann/Methernita Trockenheit/Wassermangel: Probleme/Lösungen Freie-Energie-News Der Casimir- und der Van-der-Waals-Effekt Analyse und Beratung neuartiger Projekte aus höherer Sicht UAP-Konferenz in Frankreich Wussten Sie, dass ...14,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.