Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **

Ähnliche Suchbegriffe für Organismus
Top-Angebote
Produkte zum Begriff Organismus:
-
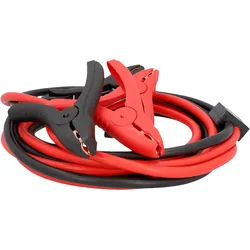
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Cimco Präzis.Schraubendreh.Set Sicherheit 112050)Eigenschaften • Elektronik-Sicherheits-Schraubendreher-Sortiment-7teilig 1000V DIN EN 60900, IEC 900\n• Klinge, Isolierung und Griff sind unlösbar miteinander verbunden\n• Stückprüfung im Wasserbad mit einer Prüfspannung von 10. 000 Volt\n• für Schlitzschrauben 1, 5x0, 3x40 11 2000, 1, 8x0, 3x60 11 2002, 2, 0x0, 4x60 11 2004, 2, 5x0, 4x75 11 2006, 3, 0x0, 5x75 11 2008\n• für Kreuzschlitzschrauben Phillips PH00x40 11 2020, PH0x60 11 2022\n• Die optimalen Werkzeuge speziell für kleinste Schrauben bei elektronischen und elektrischen Bauteilen, Radio- und Stereoanlagen, Telefonanlagen und allen Kommunikationsanschlüssen\n• für Feinmechanik, Elektronik, ModellBau und ähnliche feinsensorische Arbeiten\n• Klingen aus Spezialstahl\n• Farbcodierungsring zur Kennzeichnung des Schraubsystems (112050)76,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Top-Angebote
Produkte zum Begriff Organismus:
-
Akustiktherapie - Anregung für Gehirn und OrganismusMit Hilfe moderner technischer Methoden können Klangspektren in vielfältiger Weise so beeinflusst werden, dass positive Wirkungen von ihnen ausgehen. Bei der AMK werden bekannte Klangmuster und bekannte Harmonien mit differenziert abgestimmten Oberwellenspektren zusammengefügt. Anregungen des Hörens stimulieren Aktivitäten des Gehirns in spezieller Art und Weise. Diese Effekte nehmen positiven Einfluss auf zahlreiche Funktionen des menschlichen Organismus. Akupädie mit Klängen (AMK) orientiert sich an den Ergebnissen der modernen Hirnforschung und beinhaltet neue und effektive Möglichkeiten der Klangbearbeitung und Klanganwendung mit Auswirkungen auf Verarbeitungsmechanismen im Gehirn und das körperliche Befinden. Die Methode wurde von Dr. Klaus Berndsen am Institut für Spezielle Systemische Therapie (ISST) in Unna entwickelt und wird dort seit vielen Jahren erfolgreich angewendet. Audio-CD für therapeutische Anwendungen beinhaltet: 14 individuell bearbeitete Tracks Klassische Stücke von Vivaldi, Haydn, Händel, Mozart, Schubert, Dvorak u.a. Eine Geschichte aus „Der kleine Prinz“ Anwendungsbereiche: Die Audio-CD Akupädie mit Klängen ist ein Hörtraining mit speziell aufbereiteten Klängen, das auch zur Entspannung eingesetzt wird. Die Aufnahme ist als Ergänzung zur FaceFormer-Therapie gedacht und ersetzt keine medizinische Behandlung. Die AMK kann in vielen Fällen als Therapie ergänzende Methode angewendet werden. Begleitend zu einer Tinnitus-Therapie geht es darum, über das Ohr und die Weiterleitung über den Nervus vestibulocochlearis das zentrale Hörzentrum mit hochfrequenten Klangeindrücken zu konfrontieren und zur Bildung neuer bzw. zur Korrektur etablierter Klangmuster beizutragen. Bei starken Beeinträchtigungen empfehlen wir die individuelle Anpassung einer Hörtherapie. Dabei wird am ISST-Unna die Hörfähigkeit der Betroffenen differenziert gemessen und – anhand der Hörergebnisse – ein angepasstes Hör-Therapie-Material erstellt. So wird’s gemacht: CD-Hören bei sehr geringer Lautstärke! Aufgrund der besonderen Form der Klangbearbeitung können Rauscheindrücke oder der Eindruck eingeschränkter Klangfülle entstehen. Durch das Kopieren auf andere Tonträger, beispielsweise Musikcassetten oder durch die Konvertierung in verlustbehaftete Digitalformate wie MP3, werden die Wirkungsmöglichkeiten erheblich eingeschränkt oder sogar aufgehoben. Die jeweilige Bearbeitungsintensität ist durch die ausgewiesenen Label kennzeichnet. Anwendungsempfehlung: Dauer der CD-Anwendung: Mindestens 4 Wochen täglich 30 bis 60 Minuten. Eine Anwendung über mehrere Monate wird empfohlen. Wirksame Übertragung ist nur über qualitativ hochwertige CD-Abspielgeräte und abgeschirmte Kopfhörer mit einem breiten Übertragungs-Frequenzspektrum möglich! Auskünfte über Eignung und Angebote erteilt das ISST Unna . Risiken und Nebenwirkungen: Risiken sind aus dem Bereich der Musiktherapie oder der Anwendung mit bearbeiteten Klangspektren der vorliegenden Art nicht bekannt. Für den unwahrscheinlichen Fall, dass Irritationen auftreten, wird empfohlen, die Anwendung zu reduzieren.17,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
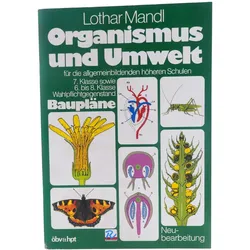
Buch Organismus Und Umwelt Von Lothar„Organismus und Umwelt“ ist ein Biologie-Schulbuch für die 7. Klasse der allgemeinbildenden höheren Schulen. Darüber hinaus eignet es sich für den Wahlpflichtgegenstand Biologie in der 6. bis 8. Klasse. Das Buch behandelt biologische Zusammenhänge zwischen Lebewesen und ihrer Umwelt und unterstützt die strukturierte Erarbeitung des Unterrichtsstoffs. Es eignet sich für den Einsatz im Unterricht sowie zum selbstständigen Lernen, Wiederholen und Vertiefen biologischer Themen. Produktdetails Titel: Organismus und Umwelt Autor: Lothar Mandl Produkttyp: Schulbuch Fach: Biologie Geeignet für die 7. Klasse AHS Geeignet für den Wahlpflichtgegenstand der 6. bis 8. Klasse Für Unterricht, Wiederholung und Vertiefung Sprache: Deutsch Zustand: Neu8,99 €*Versand: 6,49 €Sichere Weiterleitung zum Anbieter
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Ähnliche Suchbegriffe für Organismus
-
Cimco Präzis.Schraubendreh.Set Sicherheit 112050)Eigenschaften • Elektronik-Sicherheits-Schraubendreher-Sortiment-7teilig 1000V DIN EN 60900, IEC 900\n• Klinge, Isolierung und Griff sind unlösbar miteinander verbunden\n• Stückprüfung im Wasserbad mit einer Prüfspannung von 10. 000 Volt\n• für Schlitzschrauben 1, 5x0, 3x40 11 2000, 1, 8x0, 3x60 11 2002, 2, 0x0, 4x60 11 2004, 2, 5x0, 4x75 11 2006, 3, 0x0, 5x75 11 2008\n• für Kreuzschlitzschrauben Phillips PH00x40 11 2020, PH0x60 11 2022\n• Die optimalen Werkzeuge speziell für kleinste Schrauben bei elektronischen und elektrischen Bauteilen, Radio- und Stereoanlagen, Telefonanlagen und allen Kommunikationsanschlüssen\n• für Feinmechanik, Elektronik, ModellBau und ähnliche feinsensorische Arbeiten\n• Klingen aus Spezialstahl\n• Farbcodierungsring zur Kennzeichnung des Schraubsystems (112050)76,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.