Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Muss man studiert haben, um in Richtung IT-Sicherheit zu arbeiten?
Es ist nicht zwingend erforderlich, ein Studium abgeschlossen zu haben, um in Richtung IT-Sicherheit zu arbeiten. Es gibt auch alternative Bildungswege wie Ausbildungen oder Zertifizierungen, die den Einstieg in diesen Bereich ermöglichen können. Allerdings kann ein Studium in Informatik, IT-Sicherheit oder einem verwandten Fachbereich von Vorteil sein, da es eine fundierte Wissensbasis und vertiefte Kenntnisse in diesem Bereich vermittelt. **
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Ähnliche Suchbegriffe für Richtung
Top-Angebote
Produkte zum Begriff Richtung:
-
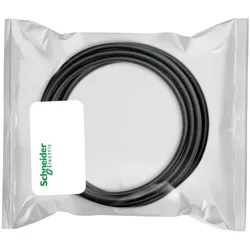
Schneider Electric Kabelsatz Puls/Richtung VW3M8201R15Funktion=SPS-sonstige GeräteLänge=1,5 mGeeignet für Eingangskarte SPS=neinGeeignet für Ausgangskarte SPS=neinGeeignet für digitale Signale=neinGeeignet für analoge Signale=neinAusführung elektrischer Anschluss, feldseitig=sonstigeAusführung elektrischer Anschluss, gehäuseseitig=sonstige192,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Welche FOS-Richtung ist für IT-Management geeignet?
Die Fachoberschule (FOS) bietet verschiedene Richtungen an, die für das IT-Management geeignet sein können. Eine mögliche Richtung ist die Fachrichtung Wirtschaft und Verwaltung, da hier betriebswirtschaftliche Kenntnisse vermittelt werden, die für das Management von IT-Projekten und -Ressourcen relevant sind. Eine andere mögliche Richtung ist die Fachrichtung Informatik, da hier grundlegende IT-Kenntnisse vermittelt werden, die für das Management von IT-Systemen wichtig sind. Letztendlich hängt die Wahl der FOS-Richtung jedoch von den individuellen Interessen und Zielen ab. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Top-Angebote
Produkte zum Begriff Richtung:
-
Schneider Electric Kabelsatz Puls/Richtung VW3M8201R15Funktion=SPS-sonstige GeräteLänge=1,5 mGeeignet für Eingangskarte SPS=neinGeeignet für Ausgangskarte SPS=neinGeeignet für digitale Signale=neinGeeignet für analoge Signale=neinAusführung elektrischer Anschluss, feldseitig=sonstigeAusführung elektrischer Anschluss, gehäuseseitig=sonstige192,22 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Muss man studiert haben, um in Richtung IT-Sicherheit zu arbeiten?
Es ist nicht zwingend erforderlich, ein Studium abgeschlossen zu haben, um in Richtung IT-Sicherheit zu arbeiten. Es gibt auch alternative Bildungswege wie Ausbildungen oder Zertifizierungen, die den Einstieg in diesen Bereich ermöglichen können. Allerdings kann ein Studium in Informatik, IT-Sicherheit oder einem verwandten Fachbereich von Vorteil sein, da es eine fundierte Wissensbasis und vertiefte Kenntnisse in diesem Bereich vermittelt. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
Ähnliche Suchbegriffe für Richtung
-
Welche FOS-Richtung ist für IT-Management geeignet?
Die Fachoberschule (FOS) bietet verschiedene Richtungen an, die für das IT-Management geeignet sein können. Eine mögliche Richtung ist die Fachrichtung Wirtschaft und Verwaltung, da hier betriebswirtschaftliche Kenntnisse vermittelt werden, die für das Management von IT-Projekten und -Ressourcen relevant sind. Eine andere mögliche Richtung ist die Fachrichtung Informatik, da hier grundlegende IT-Kenntnisse vermittelt werden, die für das Management von IT-Systemen wichtig sind. Letztendlich hängt die Wahl der FOS-Richtung jedoch von den individuellen Interessen und Zielen ab. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.