Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Wie lange muss Lachs gebeizt werden?
Wie lange Lachs gebeizt werden muss, hängt von der Dicke des Fisches und der verwendeten Beizmischung ab. Im Allgemeinen sollte Lachs für mindestens 12 Stunden, aber idealerweise 24-48 Stunden gebeizt werden, um den besten Geschmack und die richtige Konsistenz zu erreichen. Während des Beizvorgangs dringen die Aromen der Beizmischung langsam in den Lachs ein und verleihen ihm seinen charakteristischen Geschmack. Es ist wichtig, den Lachs während des Beizens im Kühlschrank aufzubewahren, um eine sichere und gleichmäßige Beizung zu gewährleisten. Es lohnt sich, Geduld zu haben und den Lachs ausreichend Zeit zu geben, um seinen vollen Geschmack zu entfalten. **
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **

Ähnliche Suchbegriffe für Gebeizt
Top-Angebote
Produkte zum Begriff Gebeizt:
-
Cimco Präzis.Schraubendreh.Set Sicherheit 112050)Eigenschaften • Elektronik-Sicherheits-Schraubendreher-Sortiment-7teilig 1000V DIN EN 60900, IEC 900\n• Klinge, Isolierung und Griff sind unlösbar miteinander verbunden\n• Stückprüfung im Wasserbad mit einer Prüfspannung von 10. 000 Volt\n• für Schlitzschrauben 1, 5x0, 3x40 11 2000, 1, 8x0, 3x60 11 2002, 2, 0x0, 4x60 11 2004, 2, 5x0, 4x75 11 2006, 3, 0x0, 5x75 11 2008\n• für Kreuzschlitzschrauben Phillips PH00x40 11 2020, PH0x60 11 2022\n• Die optimalen Werkzeuge speziell für kleinste Schrauben bei elektronischen und elektrischen Bauteilen, Radio- und Stereoanlagen, Telefonanlagen und allen Kommunikationsanschlüssen\n• für Feinmechanik, Elektronik, ModellBau und ähnliche feinsensorische Arbeiten\n• Klingen aus Spezialstahl\n• Farbcodierungsring zur Kennzeichnung des Schraubsystems (112050)76,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lapalma Oiva S370 Stuhl (schwarz gebeizt offenporig) schwarz gebeizt offenporigDer Lapalma Oiva S370 Stuhl ist Reminiszenz an vergangene Zeiten, an Kindertage in der Küche, an Zusammentreffen mit der Familie. Der schlichte Stuhl des finnischen Designers Antti Kotilainen reduzierte sich auch in der Namensgebung: Oiva ist finnisch für „ausgezeichnet“. Der Lapalma Oiva S370 Stuhl besteht aus mehrschichtigem, recyclefähigem Eschenholz. Sitzfläche und Rückenlehne bestehen aus strapazierfähigem Multiplex, wodurch sich der Stuhl ideal für Küche, Esszimmer und Besprechungsräume eignet. Der Lapalma Oiva S370 Stuhl ist bis zu 6-fach stapelbar und darum auch für den Einsatz in der Gastronomie und im Objektbereich geeignet. Klare Linien, naturbelassene Farben und ein Hauch von Leichtigkeit: Der Lapalma Oiva S370 macht den klassischen Küchenstuhl salonfähig.445,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
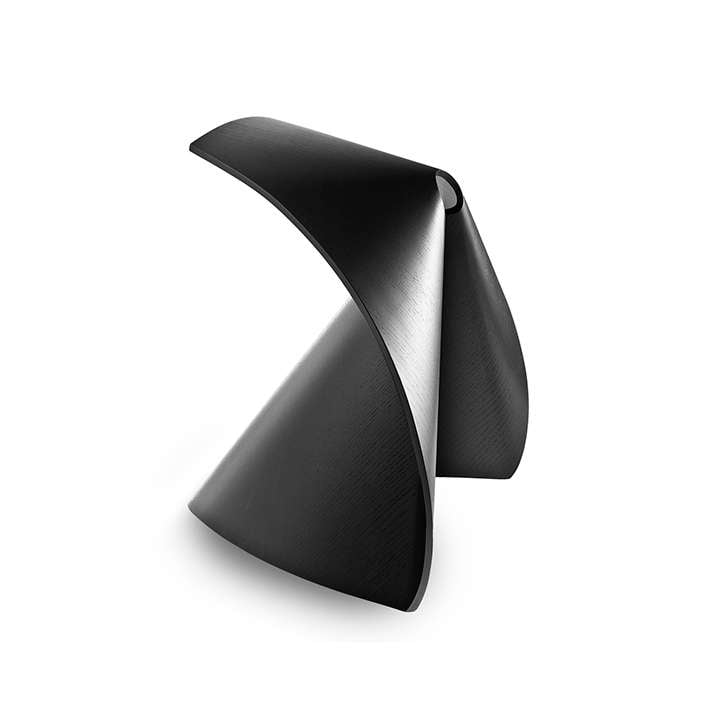
Lapalma Ap Hocker (schwarz gebeizt offenporig) schwarz gebeizt offenporig S51N0Der Hocker AP von LaPalma ist extravagant und etwas ganz neues. Der Designer Shin Azumi entwarf hier ein Objekt mit praktischem Nutzwert. Die Enstehung begann mit dem Experiment, Schichtholz bis an seine maximale Grenze zu biegen. Das Ziel dabei war es, sowohl eine schöne Skulptur als auch Funktionalität durch minimale Strukturen zu schaffen. Mit dem AP Hocker ist dies gelungen - das Projekt erschuf einen Hocker in Grenzschalenbauweise, gefertigt aus einem einzigen Stück Sperrholz. Die Biegsamkeit dieses Materials ermöglicht eine einzigartige ergonomisch klare Form, die diesen Hocker deutlich von anderen unterscheidet. Und das schöne daran: diese holzgewordene Origami-Kunst ist nicht nur individuell sondern gleichzeitig auch bequem. Der AP Hocker von LaPalma ist in vier Farben erhältlich: Eiche gebleicht, Eiche schwarz gebeizt, Eiche dunkel nussbaum und Nussbaum Canaletto.384,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Ist dieser Tisch gebeizt, lackiert oder mit Harz behandelt?
Ohne weitere Informationen oder eine visuelle Inspektion des Tisches ist es schwierig, eine genaue Aussage darüber zu treffen, wie der Tisch behandelt wurde. Es ist möglich, dass der Tisch gebeizt, lackiert oder mit Harz behandelt wurde, aber eine genaue Bestimmung ist ohne weitere Informationen nicht möglich. **
-
Was ist der Unterschied zwischen gebeizt, lackiert und gewachst?
Gebeizt bezieht sich auf das Auftragen einer Farbe oder eines Farbstoffs auf Holz, um die natürliche Maserung zu betonen. Lackiert bedeutet, dass eine Schicht aus Lack oder Farbe aufgetragen wird, um das Holz zu schützen und ihm ein glattes, glänzendes Aussehen zu verleihen. Gewachst bedeutet, dass eine Wachsschicht aufgetragen wird, um das Holz zu schützen und ihm einen natürlichen, matten Glanz zu verleihen. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
Top-Angebote
Produkte zum Begriff Gebeizt:
-
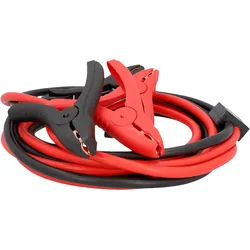
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Cimco Präzis.Schraubendreh.Set Sicherheit 112050)Eigenschaften • Elektronik-Sicherheits-Schraubendreher-Sortiment-7teilig 1000V DIN EN 60900, IEC 900\n• Klinge, Isolierung und Griff sind unlösbar miteinander verbunden\n• Stückprüfung im Wasserbad mit einer Prüfspannung von 10. 000 Volt\n• für Schlitzschrauben 1, 5x0, 3x40 11 2000, 1, 8x0, 3x60 11 2002, 2, 0x0, 4x60 11 2004, 2, 5x0, 4x75 11 2006, 3, 0x0, 5x75 11 2008\n• für Kreuzschlitzschrauben Phillips PH00x40 11 2020, PH0x60 11 2022\n• Die optimalen Werkzeuge speziell für kleinste Schrauben bei elektronischen und elektrischen Bauteilen, Radio- und Stereoanlagen, Telefonanlagen und allen Kommunikationsanschlüssen\n• für Feinmechanik, Elektronik, ModellBau und ähnliche feinsensorische Arbeiten\n• Klingen aus Spezialstahl\n• Farbcodierungsring zur Kennzeichnung des Schraubsystems (112050)76,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lapalma Oiva S370 Stuhl (schwarz gebeizt offenporig) schwarz gebeizt offenporigDer Lapalma Oiva S370 Stuhl ist Reminiszenz an vergangene Zeiten, an Kindertage in der Küche, an Zusammentreffen mit der Familie. Der schlichte Stuhl des finnischen Designers Antti Kotilainen reduzierte sich auch in der Namensgebung: Oiva ist finnisch für „ausgezeichnet“. Der Lapalma Oiva S370 Stuhl besteht aus mehrschichtigem, recyclefähigem Eschenholz. Sitzfläche und Rückenlehne bestehen aus strapazierfähigem Multiplex, wodurch sich der Stuhl ideal für Küche, Esszimmer und Besprechungsräume eignet. Der Lapalma Oiva S370 Stuhl ist bis zu 6-fach stapelbar und darum auch für den Einsatz in der Gastronomie und im Objektbereich geeignet. Klare Linien, naturbelassene Farben und ein Hauch von Leichtigkeit: Der Lapalma Oiva S370 macht den klassischen Küchenstuhl salonfähig.445,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lange muss Lachs gebeizt werden?
Wie lange Lachs gebeizt werden muss, hängt von der Dicke des Fisches und der verwendeten Beizmischung ab. Im Allgemeinen sollte Lachs für mindestens 12 Stunden, aber idealerweise 24-48 Stunden gebeizt werden, um den besten Geschmack und die richtige Konsistenz zu erreichen. Während des Beizvorgangs dringen die Aromen der Beizmischung langsam in den Lachs ein und verleihen ihm seinen charakteristischen Geschmack. Es ist wichtig, den Lachs während des Beizens im Kühlschrank aufzubewahren, um eine sichere und gleichmäßige Beizung zu gewährleisten. Es lohnt sich, Geduld zu haben und den Lachs ausreichend Zeit zu geben, um seinen vollen Geschmack zu entfalten. **
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Ist dieser Tisch gebeizt, lackiert oder mit Harz behandelt?
Ohne weitere Informationen oder eine visuelle Inspektion des Tisches ist es schwierig, eine genaue Aussage darüber zu treffen, wie der Tisch behandelt wurde. Es ist möglich, dass der Tisch gebeizt, lackiert oder mit Harz behandelt wurde, aber eine genaue Bestimmung ist ohne weitere Informationen nicht möglich. **
Ähnliche Suchbegriffe für Gebeizt
-
Lapalma Ap Hocker (schwarz gebeizt offenporig) schwarz gebeizt offenporig S51N0Der Hocker AP von LaPalma ist extravagant und etwas ganz neues. Der Designer Shin Azumi entwarf hier ein Objekt mit praktischem Nutzwert. Die Enstehung begann mit dem Experiment, Schichtholz bis an seine maximale Grenze zu biegen. Das Ziel dabei war es, sowohl eine schöne Skulptur als auch Funktionalität durch minimale Strukturen zu schaffen. Mit dem AP Hocker ist dies gelungen - das Projekt erschuf einen Hocker in Grenzschalenbauweise, gefertigt aus einem einzigen Stück Sperrholz. Die Biegsamkeit dieses Materials ermöglicht eine einzigartige ergonomisch klare Form, die diesen Hocker deutlich von anderen unterscheidet. Und das schöne daran: diese holzgewordene Origami-Kunst ist nicht nur individuell sondern gleichzeitig auch bequem. Der AP Hocker von LaPalma ist in vier Farben erhältlich: Eiche gebleicht, Eiche schwarz gebeizt, Eiche dunkel nussbaum und Nussbaum Canaletto.384,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen gebeizt, lackiert und gewachst?
Gebeizt bezieht sich auf das Auftragen einer Farbe oder eines Farbstoffs auf Holz, um die natürliche Maserung zu betonen. Lackiert bedeutet, dass eine Schicht aus Lack oder Farbe aufgetragen wird, um das Holz zu schützen und ihm ein glattes, glänzendes Aussehen zu verleihen. Gewachst bedeutet, dass eine Wachsschicht aufgetragen wird, um das Holz zu schützen und ihm einen natürlichen, matten Glanz zu verleihen. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.