Domain bsi24.de kaufen?
Wir ziehen mit dem Projekt
bsi24.de um.
Sind Sie am Kauf der Domain
bsi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bsi24.de kaufen?
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
Ähnliche Suchbegriffe für Machen
Top-Angebote
Produkte zum Begriff Machen:
-
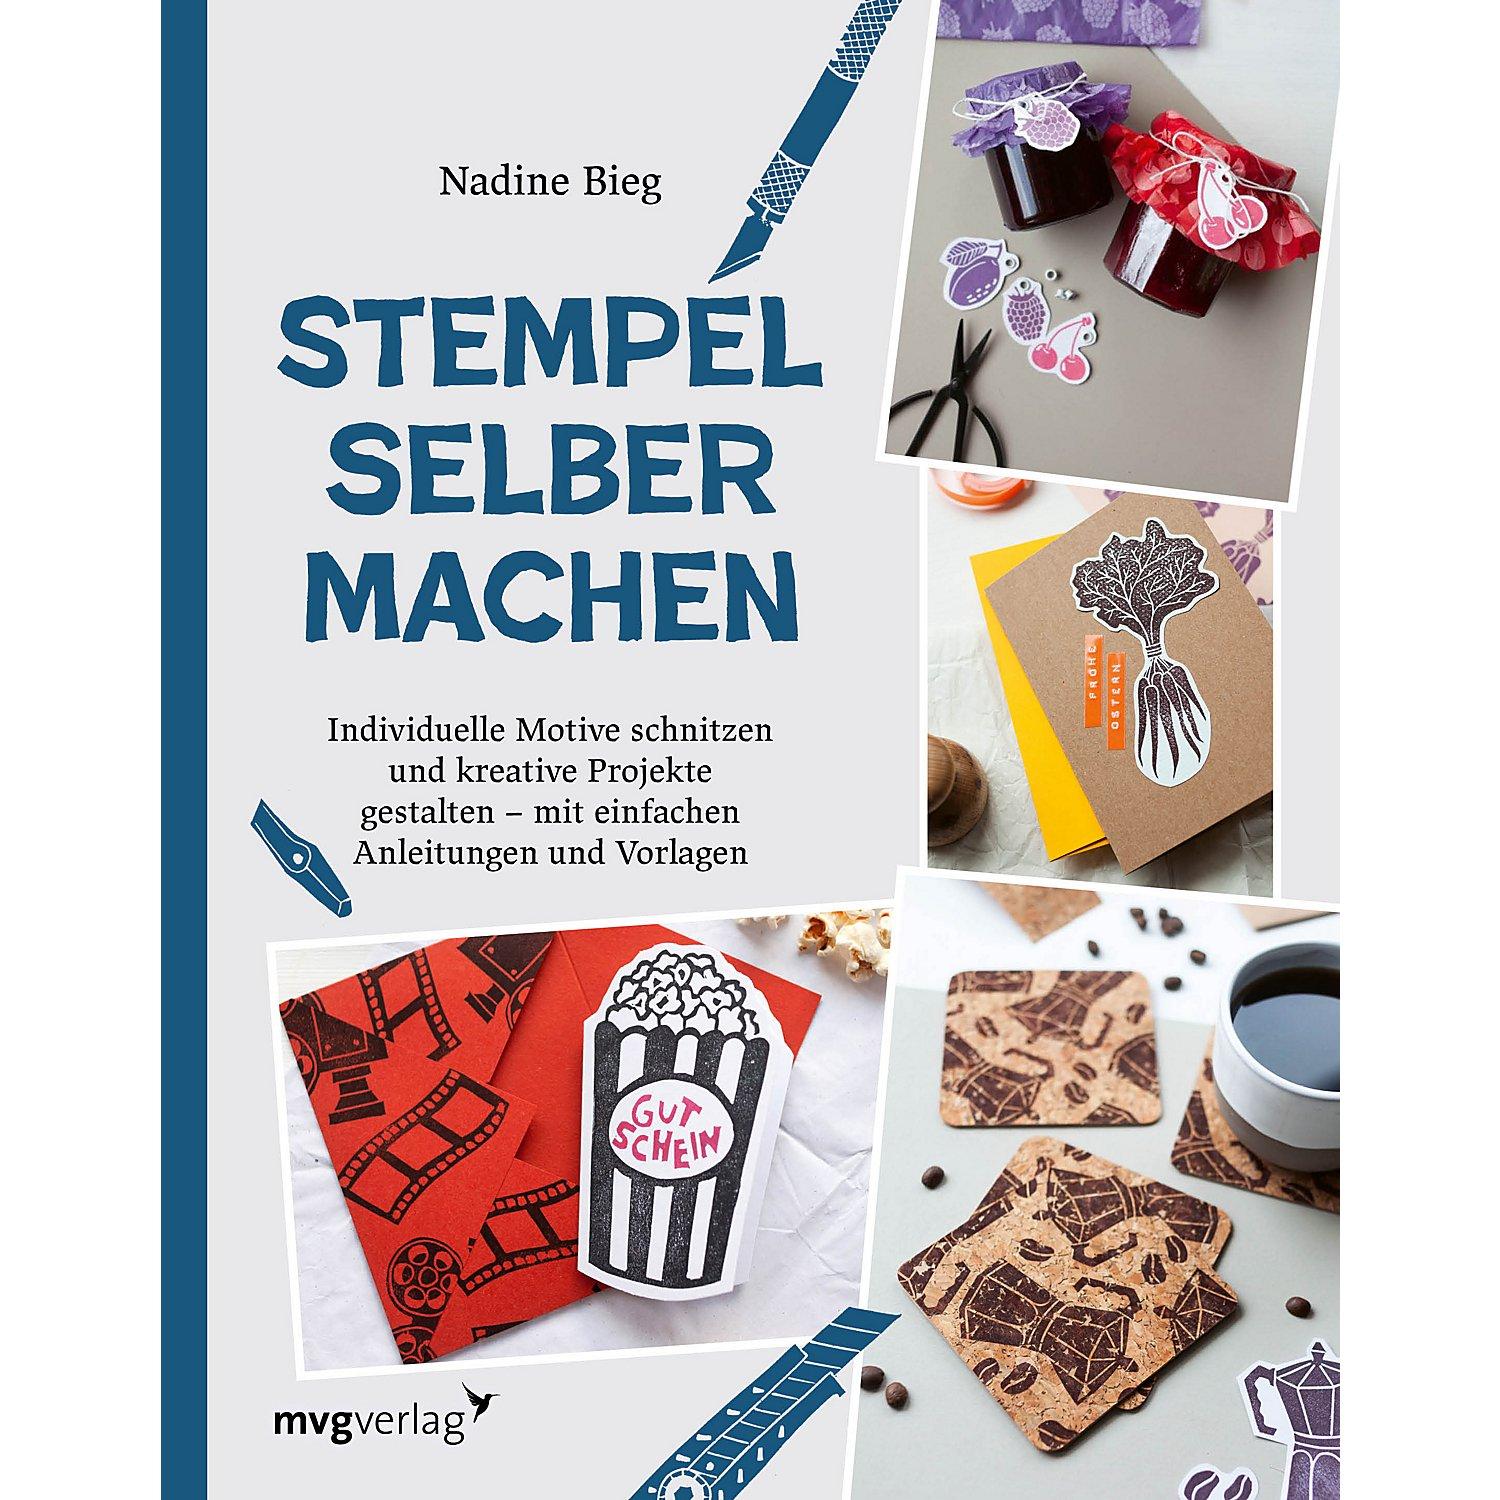
Buch "Stempel selber machen""Stempel selber machen". Im Handumdrehen zum eigenen Stempel Karten und Briefe, Textilien, Geschenkverpackungen, Bastelprojekte, Holzboxen, Notizbücher oder Hochzeitspapeterie mit persönlicher Note – die Einsatzmöglichkeiten für Stempel sind nahezu grenzenlos. Wie man mithilfe von Schnitzwerkzeug und Stempelgummi zum selbst gemachten Druckmotiv gelangt, verrät Designerin Nadine Bieg in diesem Anleitungsbuch. Dazu gibt es wundervolle Vorlagen, die direkt übertragen und für eigene Projekte verwendet werden können. Einfache Motive für den Einstieg sind ebenso dabei wie solche, die etwas Geduld und Geschick erfordern. Dank origineller Projektideen, wie Samentütchen oder Geschenkanhänger, können die Stempel gleich passend verwendet werden. Ein herausragend gestaltetes Anleitungsbuch für Kreative und Stempelverliebte. Buch mit 144 Seiten. Größe: 19 x 24 cm.Verlag: mvg Verlag , Autorin: Nadine Bieg15,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Buch "Naturseifen selber machen"Naturseifen selber machen. Mit Rezepten für Haarseifen, Rasierseifen, Zahnpasta und Körperseifen. Unter den 16 Rezepten findet sich für jeden Geschmack und jeden Hauttyp die geeignete Seife. Informationen über die Eigenschaften und die rückfettende Wirkung erleichtern die Auswahl und die Anpassung an individuelle Vorlieben und Bedürfnisse. Damit alles klappt, wird genau erklärt, welche Zutaten man braucht - NaOH (Ätznatron), destilliertes Wasser, Öle und Fette sowie verschiedene Zusatzstoffe -, wie sie verarbeitet werden und was man dabei beachten muss. Buch mit 80 Seiten. Größe: 15,5 x 21,5 cm.Verlag: Bassermann7,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **

Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Top-Angebote
Produkte zum Begriff Machen:
-
Schmuck selber machenSet zum Herstellen von Perlenarmbändern und -kettenMit diesem wunderbaren Set zum Herstellen von Perlenarmbändern und -ketten kann Ihr Kind seinen eigenen Schmuck gestalten. Dank der großen Auswahl an Perlen im Set lassen sich zahlreiche Muster für Armbänder und Ketten kreieren. Es ist das perfekte Geschenk für alle jungen Schmuckbegeisterten und wird elegant in einer Schachtel und einer Tasche verpackt geliefert. Damit eignet es sich ideal für Geburtstage, den Kindertag, Feiertage und vieles mehr.Es geht nicht nur um den Spaß, sondern auch darum, Kindern die Möglichkeit zu geben, ihre Kreativität auszudrücken und ihre Feinmotorik zu entwickeln. Kinder können mit verschiedenen Formen, Farben und Mustern experimentieren und einzigartige Schmuckdesigns gestalten. Genießen Sie gemeinsam mit Ihrem Kind kreative Momente und beobachten Sie, wie sich seine künstlerischen Fähigkeiten und seine Feinmotorik weiterentwickeln, während es eigene kleine Kunstwerke gestaltet.Das Set ist für Kinder ab 8 Jahren geeignet und damit perfekt für ältere Kinder, die bereit für anspruchsvollere Schmuckprojekte sind. Es ist eine wunderbare Möglichkeit, gemeinsam wertvolle Zeit zu verbringen und sich an der Freude zu erfreuen, schönen Schmuck mit einer persönlichen Note zu gestalten.Produktsicherheit (Lieferantenangaben)Sicherheits- und Anwendungshinweise des Lieferanten: 1. Das Produkt ist für Kinder über 6 Jahren bestimmt. 2. Enthält Kleinteile – Erstickungsgefahr. Nicht für Kinder unter 3 Jahren geeignet. 3. Unter Aufsicht eines Erwachsenen verwenden, um ein versehentliches Verschlucken oder Einatmen kleiner Perlen zu vermeiden. 4. An einem trockenen Ort und fern von Wasserquellen aufbewahren. 5. Nicht in der Nähe von Feuer oder hohen Temperaturen verwenden.2,09 €*Versand: 8,42 €Sichere Weiterleitung zum Anbieter
-
Buch "Stempel selber machen""Stempel selber machen". Im Handumdrehen zum eigenen Stempel Karten und Briefe, Textilien, Geschenkverpackungen, Bastelprojekte, Holzboxen, Notizbücher oder Hochzeitspapeterie mit persönlicher Note – die Einsatzmöglichkeiten für Stempel sind nahezu grenzenlos. Wie man mithilfe von Schnitzwerkzeug und Stempelgummi zum selbst gemachten Druckmotiv gelangt, verrät Designerin Nadine Bieg in diesem Anleitungsbuch. Dazu gibt es wundervolle Vorlagen, die direkt übertragen und für eigene Projekte verwendet werden können. Einfache Motive für den Einstieg sind ebenso dabei wie solche, die etwas Geduld und Geschick erfordern. Dank origineller Projektideen, wie Samentütchen oder Geschenkanhänger, können die Stempel gleich passend verwendet werden. Ein herausragend gestaltetes Anleitungsbuch für Kreative und Stempelverliebte. Buch mit 144 Seiten. Größe: 19 x 24 cm.Verlag: mvg Verlag , Autorin: Nadine Bieg15,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Buch "Naturseifen selber machen"Naturseifen selber machen. Mit Rezepten für Haarseifen, Rasierseifen, Zahnpasta und Körperseifen. Unter den 16 Rezepten findet sich für jeden Geschmack und jeden Hauttyp die geeignete Seife. Informationen über die Eigenschaften und die rückfettende Wirkung erleichtern die Auswahl und die Anpassung an individuelle Vorlieben und Bedürfnisse. Damit alles klappt, wird genau erklärt, welche Zutaten man braucht - NaOH (Ätznatron), destilliertes Wasser, Öle und Fette sowie verschiedene Zusatzstoffe -, wie sie verarbeitet werden und was man dabei beachten muss. Buch mit 80 Seiten. Größe: 15,5 x 21,5 cm.Verlag: Bassermann7,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Arbeitet jemand in der Cybersecurity-IT-Sicherheit?
Ja, es gibt viele Menschen, die in der Cybersecurity-IT-Sicherheit arbeiten. Diese Fachleute sind dafür verantwortlich, Netzwerke, Systeme und Daten vor Bedrohungen und Angriffen zu schützen. Sie entwickeln und implementieren Sicherheitsmaßnahmen, überwachen und analysieren Sicherheitsvorfälle und reagieren darauf, um die Integrität und Vertraulichkeit von Informationen zu gewährleisten. **
-
Wo kann ich IT-Sicherheit/Cybersecurity studieren?
IT-Sicherheit/Cybersecurity kann an vielen Universitäten und Fachhochschulen weltweit studiert werden. Einige renommierte Universitäten, die diesen Studiengang anbieten, sind beispielsweise das Massachusetts Institute of Technology (MIT) in den USA, die University of Oxford in Großbritannien und die Technische Universität München in Deutschland. Es ist ratsam, die spezifischen Studienprogramme und Voraussetzungen der jeweiligen Hochschulen zu überprüfen, um das passende Studienangebot zu finden. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Ähnliche Suchbegriffe für Machen
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eckert, Claudia: IT-SicherheitIT-Sicherheit , Konzepte - Verfahren - Protokolle , Luft- & Hydraulikfederung > Sportfederung , Auflage: 11. Auflage, Erscheinungsjahr: 20230220, Produktform: Leinen, Titel der Reihe: De Gruyter Studium##, Autoren: Eckert, Claudia, Auflage: 23011, Auflage/Ausgabe: 11. Auflage, Seitenzahl/Blattzahl: 1022, Abbildungen: 200 b/w ill., 40 b/w tbl., Themenüberschrift: COMPUTERS / Security / General, Keyword: IT-Systeme; Netzwerksicherheit; IT security; IT systems; protocols; network security, Fachschema: Datenschutz~Kryptografie~Verschlüsselung~Informatik, Fachkategorie: Praktische Anwendung für Informationstechnologien~Kryptografie, Verschlüsselungstechnologie~Informatik, Warengruppe: HC/Informatik, Fachkategorie: Datenschutz, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XVIII, Seitenanzahl: 1022, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: de Gruyter Oldenbourg, Verlag: de Gruyter Oldenbourg, Verlag: De Gruyter Oldenbourg, Länge: 238, Breite: 182, Höhe: 60, Gewicht: 1819, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 9617850, Vorgänger EAN: 9783110551587 9783486778489 9783486721386 9783486706871 9783486589993, Alternatives Format EAN: 9783110985269 9783110985115, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5423299,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buch "Stempel selber machen"Stempel selber machen. Im Handumdrehen zum eigenen Stempel Karten und Briefe, Textilien, Geschenkverpackungen, Bastelprojekte, Holzboxen, Notizbücher oder Hochzeitspapeterie mit persönlicher Note – die Einsatzmöglichkeiten für Stempel sind nahezu grenzenlos. Wie man mithilfe von Schnitzwerkzeug und Stempelgummi zum selbst gemachten Druckmotiv gelangt, verrät Designerin Nadine Bieg in diesem Anleitungsbuch. Dazu gibt es wundervolle Vorlagen, die direkt übertragen und für eigene Projekte verwendet werden können. Einfache Motive für den Einstieg sind ebenso dabei wie solche, die etwas Geduld und Geschick erfordern. Dank origineller Projektideen, wie Samentütchen oder Geschenkanhänger, können die Stempel gleich passend verwendet werden. Ein herausragend gestaltetes Anleitungsbuch für Kreative und Stempelverliebte. Buch mit 144 Seiten. Größe: 19 x 24 cm.Verlag: mvg Verlag , Autorin: Nadine Bieg15,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.